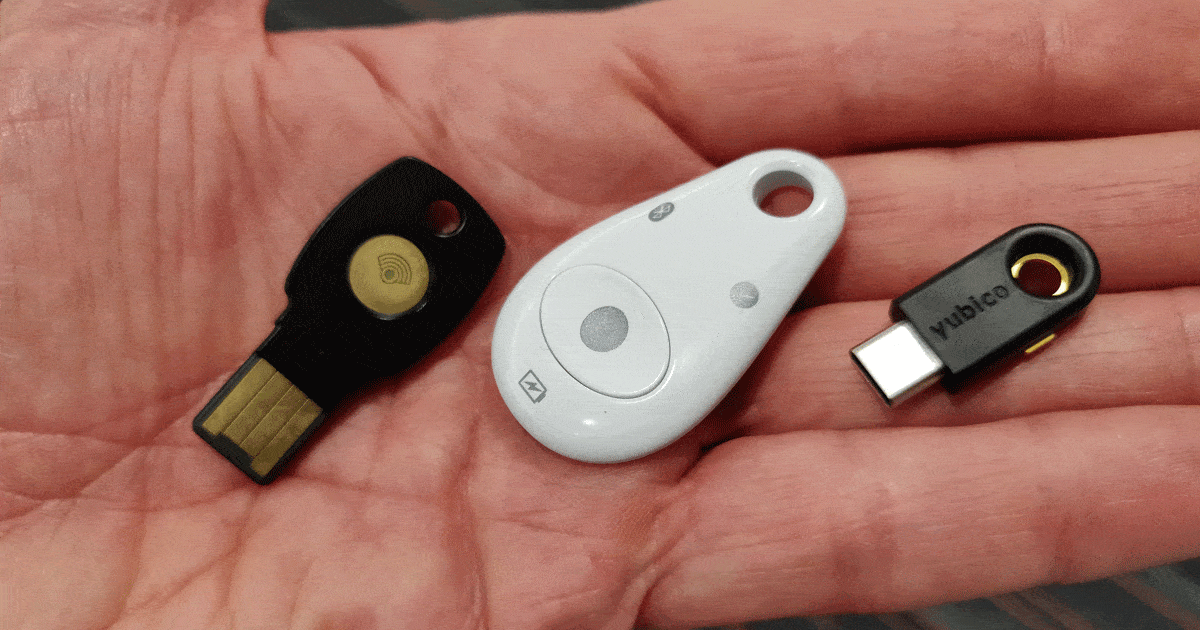
L’authentification à deux facteurs (2FA) évite de se faire pirater son compte de courriel ou de réseau social. Mais un mot de passe, ça se devine, ça s’intercepte ou ça se vole facilement. C’est un risque important, surtout pour ceux qui utilisent le même mot de passe pour tous leurs comptes. Au-delà de l’application d’authentification, d’un code par message texte ou d’un courriel pour accéder à ses comptes, une clé 2FA est à considérer pour mieux se protéger.
Le principe de la double authentification (identification à double facteur, two-factor authentication ou 2FA), c’est qu’on s’identifie avec quelque chose que l’on sait (un mot de passe) et quelque chose que l’on possède (son visage, son empreinte, ou un objet).

Pendant sa conférence Cloud Next 2018, Google a annoncé le lancement de la clé d’authentification Titan. C’est une petite clé USB (ou Bluetooth) qui sert de seconde identification pour la sécurité de vos comptes; elle contient une signature numérique complexe. Si on le souhaite, il sera impossible de se connecter à son compte dans un nouvel appareil sans la clé.
Pas seulement pour son compte Google
La clé ne servira pas que pour son compte Google; elle peut aussi servir pour se connecter à son ordinateur, le service de stockage de mot de passe LastPass et les nombreux sites et services qui utilisent le standard FIDO U2F (Universal 2nd Factor). (Il n’y a pas de lien avec l’opérateur cellulaire canadien Fido!) Pas besoin de la brancher dans son appareil : la clé peut aussi utiliser le protocole Bluetooth.
Chez Google, on utilise et évalue la clé 2FA Titan à l’interne depuis un an. Depuis l’adoption de l’utilisation de l’authentification à deux facteurs début 2017, Google n’a pas été victime d’attaques de phishing (hameçonnage) chez ses 85 000 employés.
Non seulement la clé 2FA vous identifie auprès du site, elle vérifie aussi l’identité du site. On s’assure que ses informations d’identification ne sont transmises qu’aux sites qu’on souhaite vraiment visiter. Ça empêche de transmettre son mot de passe à un site d’hameçonnage sans s’en rendre compte.
Protection avancée pour les utilisateurs à risque
Le principe n’est pas nouveau : des compagnies comme Yubico offrent depuis longtemps plusieurs modèles de clés pour la double authentification. Mais gageons que si Google s’y met, ça va stimuler l’adoption du principe.
Utiliser une clé 2FA physique offre une meilleure sécurité qu’un code de validation envoyé par texto ou par courriel, puisque des personnes mal intentionnées peuvent intercepter ces messages.
Pour ceux qui prennent leur sécurité au sérieux, ou qui peuvent être victimes d’attaques ciblées (ceux que les pirates peuvent viser — les politiciens, les vedettes, les journalistes…), Google offre de s’inscrire à son programme Protection avancée.
Que faire si je perds ma clé 2FA?
En cas de vol ou de perte de sa clé d’authentification à deux facteurs (2FA), on pourra toujours la désactiver. Le processus pour récupérer son compte sera alors plus laborieux. Il faudra alors s’identifier autrement, en générant un code avec l’application Google Authenticator avec un appareil préalablement autorisé. On pourra aussi utiliser une autre clé Fido 2FA gardée en lieu sûr.
Les clés Titan sont en vente sur le site de Google. On peut aussi se procurer une clé Yubikey en ligne.
P.
Pour en savoir plus: une FAQ non officielle sur Fido U2F (en anglais).
Mon article dans Les Affaires sur la façon dont une clé 2FA peut prévenir l’hameçonnage et le SIM swapping: Arnaque à la SIM: prévenir la prochaine menace.
Discover more from Pascal Forget
Subscribe to get the latest posts sent to your email.
You must be logged in to post a comment.